Comment une entreprise internationale de premier plan parvient-elle à traiter plus de 30 transactions à haut risque sans s’arrêter une seule fois ?
C’est la question délicate qui est au cœur d’un récent accord à l’amiable de 275 millions de dollars impliquant une grande multinationale du secteur de l’énergie et des infrastructures qui s’était approvisionnée en gaz de pétrole liquéfié (GPL) auprès d’un fournisseur basé à Dubaï. L’entreprise disposait d’un programme de conformité, effectuait des vérifications relatives aux sanctions et examinait les documents relatifs aux transactions. Selon l’Office of Foreign Assets Control (OFAC), ces mesures se sont toutefois révélées insuffisantes et ont conduit des institutions financières américaines à traiter des paiements liés à des marchandises d’origine iranienne, ce qui a donné lieu à 32 violations apparentes réparties sur plusieurs transactions et s’étalant sur plusieurs années.
Les mesures de contrôle n’ont pas permis d’éviter les manquements aux exigences de l’OFAC, car le système ne disposait pas de la capacité opérationnelle nécessaire pour relier les signaux d’alerte tout au long des cycles de transaction et empêcher la poursuite des transactions à haut risque non résolues.
Les défaillances des processus qui entraînent des violations des sanctions ont des répercussions sur toutes les équipes de l’organisation chargées de la gestion des fournisseurs, des partenaires et des transactions. Le filtrage des sanctions doit être intégré au processus commercial et être suffisamment rigoureux pour imposer des blocages lorsque le profil de risque l’exige. Cela implique d’intégrer directement le filtrage des entités soumises à des restrictions et les contrôles de risque dans les systèmes d’entreprise tels que Salesforce.
Le filtrage intégré des sanctions dans Salesforce permet d’effectuer des contrôles de conformité au moment même où les enregistrements sont créés et transformés en transactions, ce qui permet d’empêcher les relations à risque de nuire à l’entreprise avant qu’elles ne le fassent.
Key Takeaways
- La violation des règles de conformité de l’OFAC a été causée par un recours excessif aux procédures de base de « Know Your Customer » (KYC), au filtrage des entités figurant sur la liste SDN de l’OFAC et à des documents d’expédition valides à première vue, sans que les signaux d’alerte évidents en matière de sanctions n’aient donné lieu à une diligence raisonnable renforcée.
- Les entreprises des secteurs de l’énergie, du transport maritime, de la logistique et du négoce de matières premières nécessitent un contrôle plus rigoureux que ne le permettent les procédures standard d’intégration.
- Les contrôles fondés sur les risques doivent refléter l’ensemble du contexte de la transaction, y compris les seuils de risque en fonction du produit, de la zone géographique, de la devise de paiement, de l’itinéraire, du client, du fournisseur, du secteur d’activité et de la structure de la transaction.
- Les plateformes CRM telles que Salesforce permettent de créer, de traiter, d’approuver et d’exécuter des transactions, ce qui en fait des environnements idéaux pour y intégrer des contrôles de sanctions fondés sur les risques.
- Les signaux d’alerte doivent déclencher une action. Une solution intégrée à Salesforce peut transformer ces signaux d’alerte en étapes de workflow contraignantes qui suspendent l’avancement d’une transaction, exigent une validation de conformité avant toute étape suivante et génèrent des pistes d’audit vérifiables.
Analyse de la défaillance en matière de conformité aux règles de l’OFAC, d’un montant de 275 millions de dollars
En substance, l’entreprise s’est vu infliger une amende pour des violations apparentes du règlement relatif aux transactions et sanctions à l’égard de l’Iran (ITSR), et plus précisément de l’interdiction d’amener des personnes américaines, y compris des institutions financières américaines, à faciliter des transactions portant sur des marchandises d’origine iranienne. La cargaison de GPL a été présentée comme étant d’origine omanaise ou irakienne, alors qu’il s’agissait en réalité d’un bien dans lequel l’Iran, une juridiction soumise à des sanctions, détenait un intérêt.
Image 1. Signaux d’alerte indiquant une violation des règles de l’OFAC qui auraient dû être détectés plus tôt

Pour comprendre comment cela s’est produit, il convient d’examiner le processus qui a favorisé une dégradation systématique et une accumulation des risques à toutes les étapes de l’activité :
- Intégration des fournisseurs — Les fournisseurs ont été agréés sans qu’une vérification préalable adéquate ait été effectuée. Bien que la vérification initiale n’ait pas révélé de correspondance directe avec une liste de sanctions, cette relation justifiait un examen plus approfondi car elle impliquait un intermédiaire, un produit soumis à des sanctions et un approvisionnement provenant de juridictions voisines de l’Iran.
- Exécution de la transaction — Les paiements, souvent acheminés par l’intermédiaire de tiers, se sont déroulés sans qu’aucun contrôle de conformité ne vienne les interrompre.
- Transactions répétées — Le même schéma s’est reproduit dans 32 cas d’infraction, car aucun contrôle ne l’a détecté ni la première fois, ni par la suite.
Chaque étape constituait une occasion pour le système intégré de contrôle des sanctions de Salesforce d’intervenir.

Ce que la mesure coercitive de l’OFAC révèle sur les risques actuels liés à la conformité aux sanctions
« Les documents semblent en ordre. »
Il s’agit là d’une conclusion courante et potentiellement dangereuse en matière de conformité aux sanctions. Les documents peuvent confirmer les affirmations d’une contrepartie, mais ils ne révèlent pas toujours que les itinéraires d’expédition ont été manipulés ou que la tarification n’est possible que parce qu’une pratique interdite est en cours.
Cette mesure coercitive constitue une leçon plus générale concernant les risques liés à la conformité opérationnelle, où les défaillances en matière de sanctions sont dues à un manque de contexte et d’informations sur les risques. Une entreprise peut disposer dans ses systèmes de toutes les données de vérification pertinentes, telles que les noms, les documents et les historiques de paiement, mais échouer malgré tout si ces éléments ne sont pas reliés entre eux pour former une vision cohérente des risques.
À mesure que les stratagèmes de contournement des sanctions gagnent en sophistication, les autorités de régulation attendent des entreprises qu’elles identifient les entités soumises à des restrictions qui tentent de passer inaperçues. Dans ce cas précis, des signaux d’alerte étaient dispersés entre différents systèmes, différentes équipes et différentes prises de décision. Le contrôle de base ne tenait pas compte des éléments contextuels de la transaction qui laissaient entrevoir un niveau de menace plus élevé.
Parmi les lacunes les plus notables en matière de veille des risques mises en évidence par cette mesure coercitive, on peut citer :
Image 2. Principales lacunes en matière de veille sur les risques

1. L’analyse des risques à la source pour identifier les cas où les déclarations de sinistre ne correspondent pas à la réalité commerciale
De nombreux indices laissaient supposer une incohérence dans les déclarations d’origine, notamment des expéditions prétendument chargées à partir de sites qui n’étaient pas des pôles importants de négoce de GPL et qui ne disposaient pas des infrastructures d’exportation nécessaires pour prendre en charge le type de cargaison transportée. L’entreprise ne disposait pas des informations nécessaires sur les flux commerciaux, ni des capacités de détection des risques géographiques et de validation requises pour remettre en cause les informations relatives à l’origine des marchandises, qui semblaient légitimes sur le papier mais ne correspondaient pas aux conditions réelles de la chaîne d’approvisionnement.
2. Données relatives aux risques liés aux entités permettant de détecter les cas où les contreparties semblent fiables mais se comportent différemment
L’intermédiaire basé à Dubaï et ses filiales ne figuraient sur aucune liste de parties soumises à des restrictions ; pourtant, ces contreparties dissimulaient une chaîne d’approvisionnement à haut risque. L’intermédiaire a joué un rôle clé dans la dissimulation de la véritable origine de la cargaison et a fait l’objet de préoccupations récurrentes concernant des livraisons d’hydrocarbures interdites. L’absence de filtrage des informations médiatiques défavorables, de renseignements sur les personnes politiquement exposées (PPE) et d’analyse approfondie des risques liés aux tiers a eu pour conséquence d’exclure des éléments contextuels essentiels du processus de contrôle de conformité.
3. Transparence en matière de propriété pour mettre en lumière les cas où les participants à une transaction dissimulent l’identité des véritables parties prenantes
Le recours à des virements effectués par des tiers et à des modalités de paiement alternatives a permis de dissocier les transactions des acteurs visés par des sanctions. L’entreprise s’est principalement concentrée sur les parties mentionnées dans les documents relatifs aux transactions plutôt que sur le réseau plus large de relations qui se cachait derrière elles. L’absence de contrôles tenant compte de la structure de propriété, tels que l’analyse au regard de la « règle des 50 % » de l’OFAC, a limité sa capacité à identifier les vulnérabilités cachées en matière de sanctions.
4. Reconnaissance de schémas à travers les transactions afin de déterminer à quel moment des alertes répétées constituent une tendance
L’OFAC a relevé de nombreux signaux d’alerte tout au long de la relation, notamment des allégations émanant de tiers, des irrégularités concernant les navires, des documents douteux, des perturbations dans les paiements et des remises inhabituelles sur les prix. L’incapacité à donner suite à ces indicateurs met en évidence des lacunes dans la gestion centralisée des alertes, la surveillance inter-transactions, le réexamen continu et le reporting à l’échelle de l’entreprise. En conséquence, des signaux d’alerte récurrents n’ont pas pu s’accumuler pour former un profil de risque qui aurait déclenché une enquête plus approfondie ou empêché de futures transactions.
Pourquoi la vérification des données dans Salesforce est devenue essentielle pour réduire l’exposition aux sanctions
Les lacunes identifiées dans le cadre de la mesure coercitive de l’OFAC dépendent de l’accès aux données opérationnelles de l’entreprise. Pour être efficaces, ces mesures doivent également influencer les décisions opérationnelles là où elles sont prises.
C’est dans les systèmes d’entreprise tels que Salesforce que ces données et ces décisions existent déjà. Dans Salesforce, les prospects deviennent des clients, les fournisseurs sont intégrés, les relations avec les partenaires sont gérées, les adresses sont mises à jour, les transactions sont validées et l’activité commerciale se déroule. Par conséquent, ce système contient souvent le contexte opérationnel nécessaire pour déterminer si un risque potentiel lié aux sanctions doit faire l’objet d’une enquête, être signalé à un niveau hiérarchique supérieur ou être bloqué.
Lorsque les informations relatives à la conformité ne sont pas reliées aux dossiers clients et aux processus, des situations problématiques peuvent se produire :
- Les équipes commerciales peuvent aller de l’avant avec des comptes à risque avant que les contrôles de conformité n’aient lieu.
- Les clients existants ne font souvent l’objet d’aucun contrôle après la vérification initiale.
- Le filtrage s’effectue sans mesures coercitives ; la résolution dépend de transferts manuels plutôt que de contrôles automatisés.
- Les processus manuels limitent la visibilité, ce qui rend difficile l’identification des risques au sein des entités et des transactions concernées.
La conformité ne peut pas protéger l’entreprise si elle intervient après que la transaction est déjà passée au stade du devis, du contrat, de la commande ou du paiement. Alors que les autorités de régulation s’intéressent de plus en plus à la manière dont les organisations identifient les risques liés aux sanctions et y font face, la capacité à intégrer des contrôles de conformité directement dans les processus métier devient tout aussi importante que le filtrage lui-même. Pour répondre à cette attente, le filtrage des sanctions de Salesforce doit être suffisamment robuste pour détecter les signaux d’alerte, les relier entre eux et y donner suite.
Comment le filtrage intégré des sanctions dans Salesforce permet d’éviter les violations de la conformité à l’OFAC
La capacité de conformité se mesure à la manière dont une organisation gère l’ambiguïté et l’accumulation des risques d’exposition, car avant qu’une violation des sanctions ne se produise, il y a souvent un manquement au niveau de la mise en œuvre. Dans les secteurs fortement réglementés tels que l’énergie, les matières premières, la logistique, le commerce maritime et les infrastructures, les risques liés aux sanctions se manifestent rarement sous la forme d’une simple correspondance évidente avec une liste de surveillance. Comme cela s’est produit dans le cas présent, le risque s’est manifesté par le biais de réseaux parallèles, d’incohérences dans les documents, de plateformes de réexportation et de transactions qui semblaient trop avantageuses pour être remises en question.
Un processus automatisé de filtrage des sanctions internationales intégré à Salesforce aurait pu aboutir à un résultat différent en matière de conformité pour la branche énergie de l’entreprise — ainsi que pour les organisations confrontées à des défis similaires — en les aidant à identifier les risques, à y remédier de manière cohérente et à justifier leurs décisions en matière de conformité grâce à une piste d’audit complète.
Image 3. Fonctionnalités du logiciel de vérification des sanctions de Salesforce
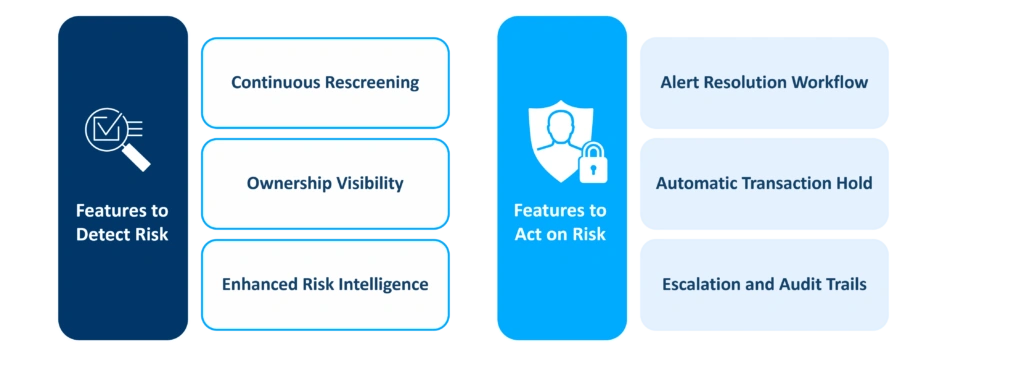
Les atouts clés qui font la différence :
1. Contrôle automatisé des sanctions de l’OFAC et des sanctions internationales
Une solution avancée offre la polyvalence nécessaire pour effectuer un contrôle des clients, fournisseurs, partenaires, intermédiaires, navires, banques et autres parties concernées lors de la prise en charge, de la création de dossiers et d’opportunités, de la validation des devis, de l’examen des contrats et de la soumission des commandes. Dans ce cas précis, un périmètre de contrôle plus large aurait permis d’évaluer l’ensemble des entités et des expéditions liées à la transaction, plutôt que de se limiter aux seules entités et documents nommément cités.
2. Suivi continu des clients et fournisseurs existants
Les solutions modernes de conformité peuvent être configurées pour procéder automatiquement à un nouveau contrôle des enregistrements Salesforce lorsque des listes sont modifiées, que les détails d’une transaction sont mis à jour ou que de nouveaux indicateurs de risque apparaissent. Cela aurait été déterminant dans le cas où des expéditions et des paiements répétés se seraient poursuivis alors même que des signaux d’alerte supplémentaires se manifestaient au cours de la relation.
3. Analyse de la propriété et des liens d’affiliation des entités sanctionnées
Au-delà des listes de sanctions accessibles au public, les principales solutions intégrées fournissent des contenus de filtrage tenant compte de la structure de propriété afin de garantir le respect de la « règle des 50 % » de l’OFAC, des restrictions du BIS relatives aux filiales à 50 % et des principes de l’UE en matière de propriété et de contrôle. Ces ensembles de données spécialisés sont gérés par des prestataires de renseignements en matière de conformité et permettent de mettre au jour des expositions indirectes que le filtrage traditionnel peut négliger. Dans ce cas précis, ces données auraient pu permettre d’identifier les liens historiques de l’intermédiaire avec des activités commerciales liées à l’Iran et de signaler cette relation en vue d’un examen plus approfondi.
4. Renforcement de l’analyse des risques pour les secteurs à haut risque
Les secteurs de l’énergie et du commerce maritime présentent un risque de contournement des sanctions, car les marchandises peuvent être acheminées par d’autres voies, leur origine peut être faussée, les navires peuvent masquer leurs mouvements et des partenaires peuvent dissimuler les chaînes d’approvisionnement. Le filtrage de Salesforce intègre des données géographiques, des ensembles de données maritimes, des informations négatives parues dans la presse, les personnes politiquement exposées (PEP) et d’autres indicateurs de menace. Dans ce cas précis, ces contrôles auraient pu renforcer les signaux d’alerte justifiant un examen prioritaire.
5. Traitement des alertes basé sur un workflow
Les alertes peuvent être transmises automatiquement aux équipes chargées de la conformité, avec une attribution claire des dossiers, une évaluation des risques, les pièces justificatives requises, des procédures d’escalade et des processus de résolution. Dans le cadre de la mesure coercitive de l’OFAC, cette fonctionnalité aurait permis de regrouper et de gérer de manière structurée les problèmes récurrents.
6. Blocage du dossier en attente d’examen
Les solutions de filtrage intégrées les plus performantes disposent de commandes configurables permettant de bloquer toute activité dangereuse jusqu’à ce que la conformité soit vérifiée. Le système doit empêcher les utilisateurs de contourner les alertes de sanctions non résolues ou de faire avancer les transactions par des contournements manuels. Cette fonctionnalité remédie directement à la défaillance constatée dans le cadre de cette affaire : les transactions se sont poursuivies alors que de multiples signaux d’alerte auraient dû déclencher une suspension.
7. Rapports détaillés et pistes d’audit
Les solutions de filtrage intégrées à Salesforce facilitent la saisie de chaque résultat de filtrage, escalade, décision, validation et dérogation. Cela permet de constituer les preuves nécessaires pour démontrer que l’organisation a pris les mesures appropriées. Dans le cadre de transactions récurrentes, les rapports permettent à la direction d’identifier à quel moment des alertes individuelles commencent à former un schéma de risque systémique. La documentation est également tenue conformément aux exigences de l’OFAC en matière de déclaration et de conservation des données.
Ensemble, ces contrôles de vérification des sanctions dans Salesforce transforment la conformité en un processus opérationnel contraignant qui couvre l’ensemble du cycle de vie commercial.
Ce dont ont besoin les organisations opérant à l’échelle mondiale pour mettre en place des programmes efficaces de conformité aux règles de l’OFAC
Cette affaire met également en évidence plusieurs pratiques opérationnelles que les organisations internationales devraient mettre en place, même si elles n’utilisent pas les solutions de vérification de Salesforce :
- Formez vos équipes à la compétence des États-Unis en matière de sanctions et à la responsabilité pour « cause ». Les entreprises non américaines sous-estiment souvent la rapidité avec laquelle la compétence de l’OFAC peut s’appliquer lorsque des transactions interdites impliquent des dollars américains et des entités américaines.
- Mener à bien des programmes de sensibilisation à la lutte contre le contournement des sanctions. Aidez les collaborateurs à reconnaître les techniques d’esquive.
- Mettez en place des contrôles spécifiques à chaque secteur. Les politiques devraient être adaptées aux secteurs sensibles tels que le commerce maritime.
- Définissez des critères d’escalade obligatoires. Certaines combinaisons de signaux d’alerte devraient entraîner automatiquement la suspension des transactions, plutôt que de laisser aux équipes opérationnelles le soin de prendre des décisions au cas par cas.
- Définissez clairement les compétences permettant de suspendre les transactions. Les équipes chargées de la conformité doivent être habilitées à interrompre les opérations lorsque les problèmes ne peuvent être résolus rapidement. Il convient d’établir, entre les différents services, une clarté quant aux responsabilités en matière de signalement et de résolution des problèmes liés aux sanctions.
- Favorisez une culture du questionnement. Il convient d’encourager les collaborateurs à remettre en question les transactions qui semblent peu plausibles d’un point de vue commercial, même lorsque les documents paraissent valides à première vue.
- Encouragez la prise de décision fondée sur des données factuelles. Veuillez consigner les éléments qui ont été examinés, les motifs de la décision prise et les conditions qui ont été imposées.
- Effectuez des tests périodiques des programmes. Les contrôles doivent être testés dans le cadre de scénarios réalistes afin de vérifier l’efficacité de leur mise en œuvre opérationnelle. Les contreparties existantes doivent également faire l’objet d’un examen fréquent.
- Tenez-vous informé des normes réglementaires et des meilleures pratiques. Tirez parti des événements du secteur, des webinaires et des ressources documentaires proposés par les prestataires spécialisés dans la conformité commerciale et les associations professionnelles.
Réduisez les risques liés aux décisions commerciales grâce à la solution Descartes Salesforce Sanctions Screening
Cette affaire de poursuite engagée par l’OFAC, d’un montant de 275 millions de dollars, est le dernier exemple en date montrant que les manquements en matière de conformité aux sanctions surviennent souvent dans l’intervalle entre la détection et la prise de décision.
La solution de vérification des sanctions de Descartes pour Salesforce aide les organisations à combler cette lacune. Notre logiciel mondial de conformité aux sanctions offre aux équipes la portée nécessaire pour identifier les risques cachés, le pouvoir de bloquer les transactions avant qu’elles ne soient menées à bien, ainsi que les contrôles fondés sur les risques indispensables pour empêcher que des transactions à haut risque ne soient traitées comme des opérations commerciales ordinaires.
Prenez rendez-vous pour une démonstration afin de découvrir comment les solutions de conformité OFAC et les solutions complètes de gestion des risques proposées par Descartes peuvent réduire l’exposition aux sanctions liées à vos échanges maritimes et à vos flux de paiement, directement depuis Salesforce.
Découvrez ce que nos clients disent de la solution « Descartes Denied Party Screening » sur G2, une plateforme en ligne d’avis sur les logiciels d’entreprise fournie par un tiers. Vous pouvez également consulter ce guide d’achat indispensable consacré au filtrage des entités interdites, qui vous aidera à choisir une solution adaptée à vos besoins.