Wie schafft es ein hochentwickeltes, weltweit tätiges Unternehmen, über 30 Transaktionen mit hohem Risiko abzuwickeln, ohne auch nur einmal unterbrechen zu müssen?
Es handelt sich um die heikle Frage, die im Mittelpunkt eines kürzlich geschlossenen Vergleichs in Höhe von 275 Millionen US-Dollar steht, an dem ein großes multinationales Energie- und Infrastrukturunternehmen beteiligt war, das Flüssiggas (LPG) über einen in Dubai ansässigen Lieferanten bezog. Das Unternehmen verfügte über ein Compliance-Programm, führte Sanktionsprüfungen durch und überprüfte Transaktionsunterlagen. Nach Angaben des Office of Foreign Assets Control (OFAC) waren diese Maßnahmen jedoch unzureichend und führten dazu, dass US-Finanzinstitute Zahlungen im Zusammenhang mit Waren iranischen Ursprungs abwickelten, was über einen Zeitraum von mehreren Jahren zu 32 offensichtlichen Verstößen bei verschiedenen Transaktionen führte.
Die Kontrollmaßnahmen konnten die Verstöße gegen die OFAC-Vorschriften nicht verhindern, da dem System die operative Fähigkeit fehlte, Warnsignale über mehrere Transaktionszyklen hinweg miteinander zu verknüpfen und zu verhindern, dass ungeklärte Transaktionen mit hohem Risiko weiterbearbeitet wurden.
Workflow-Fehlfunktionen, die zu Verstößen gegen Sanktionsvorschriften führen, betreffen jedes Team innerhalb des Unternehmens, das Lieferanten, Partner und Transaktionen verwaltet. Die Sanktionsprüfung muss in den Geschäftsprozess eingebettet sein und so streng gestaltet sein, dass Transaktionen zurückgehalten werden, wenn das Risikoprofil dies erfordert. Das bedeutet, dass die Überprüfung auf sanktionierte Parteien und Risikokontrollen direkt in Geschäftssysteme wie Salesforce integriert werden müssen.
Durch die integrierte Überprüfung auf Sanktionen in Salesforce erfolgen Compliance-Prüfungen direkt dort, wo Datensätze angelegt und in Transaktionen umgewandelt werden, sodass riskante Geschäftsbeziehungen unterbunden werden können, bevor sie dem Unternehmen Schaden zufügen.
Key Takeaways
- Der Verstoß gegen die OFAC-Vorschriften wurde dadurch verursacht, dass man sich zu sehr auf grundlegende KYC-Maßnahmen, die OFAC-SDN-Prüfung und vordergründig gültige Versanddokumente verlassen hat, ohne offensichtliche Warnsignale hinsichtlich Sanktionen an die verstärkte Sorgfaltsprüfung weiterzuleiten.
- Unternehmen aus den Bereichen Energie, Schifffahrt, Logistik und Rohstoffhandel erfordern eine gründlichere Überprüfung, als sie im Rahmen der üblichen Onboarding-Verfahren gewährleistet ist.
- Risikobasierte Kontrollmaßnahmen müssen den gesamten Geschäftskontext widerspiegeln, einschließlich der Risikogrenzen, die sich nach Produkt, Region, Zahlungswährung, Zahlungsweg, Kunde, Lieferant, Branche und Transaktionsstruktur richten.
- Auf CRM-Plattformen wie Salesforce werden Geschäfte angelegt, bearbeitet, genehmigt und abgewickelt, was sie zu idealen Orten für die Einbindung risikobasierter Sanktionskontrollen macht.
- Warnsignale müssen zu Maßnahmen führen. Eine in Salesforce integrierte Lösung kann Warnsignale in verbindliche Workflow-Schritte umwandeln, die den Fortschritt eines Geschäfts einfrieren, eine Compliance-Genehmigung vor dem nächsten Schritt erfordern und nachvollziehbare Prüfpfade erstellen.
Analyse des 275-Millionen-Dollar-Verstoßes gegen die OFAC-Vorschriften
Im Wesentlichen wurde gegen das Unternehmen eine Geldstrafe wegen offensichtlicher Verstöße gegen die „Iranian Transactions and Sanctions Regulations“ (ITSR) verhängt, insbesondere wegen des Verstoßes gegen das Verbot, US-Personen – einschließlich US-Finanzinstitute – dazu zu veranlassen, Transaktionen mit Waren iranischen Ursprungs zu erleichtern. Die LPG-Ladung wurde als aus Oman oder dem Irak stammend ausgewiesen, obwohl es sich um Eigentum handelte, an dem der Iran – ein sanktioniertes Land – beteiligt war.
Abbildung 1. Warnsignale für Verstöße gegen die OFAC-Vorschriften, die früher hätten erkannt werden müssen

Um zu verstehen, wie es dazu kommen konnte, müssen wir den Arbeitsablauf untersuchen, der zu einer systematischen Zersplitterung und einer Verstärkung der Risiken über alle Phasen des Geschäfts hinweg geführt hat:
- Lieferanten-Onboarding – Lieferanten wurden ohne ordnungsgemäße Sorgfaltsprüfung zugelassen. Obwohl bei der ersten Überprüfung kein direkter Treffer auf einer Sanktionsliste festgestellt wurde, erforderte die Geschäftsbeziehung eine eingehendere Prüfung, da sie einen Vermittler, eine sanktionsrelevante Ware und die Beschaffung aus an den Iran angrenzenden Ländern betraf.
- Abwicklung von Transaktionen – Zahlungen, die häufig über Dritte abgewickelt wurden, wurden fortgesetzt, ohne dass eine Compliance-Prüfung stattfand, die sie hätte stoppen können.
- Wiederholte Transaktionen – Das gleiche Muster wiederholte sich bei 32 Verstößen, da es weder beim ersten Mal noch zu einem späteren Zeitpunkt durch eine Kontrollmaßnahme aufgedeckt wurde.
Jede Phase bot die Gelegenheit, im Rahmen einer integrierten Salesforce-Sanktionsprüfung einzugreifen.

Was die Durchsetzungsmaßnahme der OFAC über das heutige Risiko bei der Einhaltung von Sanktionsvorschriften aussagt
„Die Unterlagen sehen in Ordnung aus.“
Dies ist eine häufige und potenziell gefährliche Schlussfolgerung im Bereich der Sanktionskonformität. Dokumente mögen zwar bestätigen, was eine Gegenpartei behauptet, doch geben sie nicht immer Aufschluss darüber, ob Transportrouten manipuliert wurden oder ob Preisgestaltungen nur deshalb funktionieren, weil etwas Verbotenes geschieht.
Die Durchsetzungsmaßnahme ist eine allgemeine Lehre hinsichtlich der Risiken im Bereich der operativen Compliance, bei denen Verstöße gegen Sanktionsvorschriften auf fehlende Kontextinformationen und Risikokenntnisse zurückzuführen sind. Ein Unternehmen verfügt möglicherweise über alle relevanten Überprüfungsdaten wie Namen, Dokumente und Zahlungsaufzeichnungen in seinen Systemen, scheitert jedoch dennoch, wenn diese Datenpunkte nicht zu einem aussagekräftigen Risikobild verknüpft werden.
Da die Methoden zur Umgehung von Sanktionen immer ausgefeilter werden, erwarten die Aufsichtsbehörden von den Unternehmen, dass sie sanktionierte Unternehmen identifizieren, die versuchen, sich zu tarnen. In diesem Fall waren Warnsignale über verschiedene Systeme, Teams und Entscheidungsprozesse verstreut. Bei der grundlegenden Überprüfung wurden die begleitenden Transaktionsdaten, die auf eine größere Bedrohungslage hindeuteten, nicht berücksichtigt.
Zu den bemerkenswertesten Lücken im Bereich der Risikoaufklärung, die sich aus dieser Durchsetzungsmaßnahme ergeben, gehören:
Abbildung 2: Wesentliche Lücken in der Risikoanalyse

1. „Origin Risk Intelligence“ zur Erkennung von Fällen, in denen Versicherungsansprüche nicht der wirtschaftlichen Realität entsprechen
Mehrere Anhaltspunkte deuteten auf Unstimmigkeiten bei den Herkunftsangaben hin, darunter Lieferungen, die angeblich von Standorten verladen wurden, die keine bedeutenden LPG-Handelszentren darstellten und über keine Exportinfrastruktur verfügten, um die Art der transportierten Ladung zu unterstützen. Dem Unternehmen fehlten Informationen zu Handelsströmen, die Erkennung geografischer Risiken sowie Validierungsmöglichkeiten, um die Herkunftsangaben zu hinterfragen, die auf dem Papier zwar legitim erschienen, jedoch nicht mit den tatsächlichen Bedingungen in der Lieferkette übereinstimmten.
2. Risikodaten zu Unternehmen, um zu erkennen, wenn Gegenparteien zwar sicher erscheinen, sich jedoch anders verhalten
Der in Dubai ansässige Vermittler und seine verbundenen Unternehmen tauchten auf keiner Liste gesperrter Parteien auf, dennoch verbargen diese Geschäftspartner eine mit erhöhtem Risiko behaftete Lieferkette. Der Vermittler spielte eine Schlüsselrolle bei der Verschleierung der tatsächlichen Herkunft der Ladung und stand im Zusammenhang mit wiederholten Bedenken hinsichtlich verbotener Kohlenwasserstofflieferungen. Durch das Fehlen einer Überprüfung negativer Medienberichte, von Informationen zu politisch exponierten Personen (PEP) sowie einer erweiterten Risikoanalyse durch Dritte blieben entscheidende Zusammenhänge außerhalb des Compliance-Prüfungsprozesses unberücksichtigt.
3. Transparenz hinsichtlich der Eigentumsverhältnisse, um aufzudecken, wenn Transaktionsbeteiligte verschleiern, wer tatsächlich beteiligt ist
Überweisungen über Drittanbieter und Zahlungsvereinbarungen trugen dazu bei, die Transaktionen von sanktionierten Akteuren zu distanzieren. Das Unternehmen konzentrierte sich in erster Linie auf die in den Transaktionsunterlagen genannten Parteien und nicht auf das dahinterliegende, umfassendere Beziehungsnetzwerk. Das Fehlen einer auf die Eigentumsverhältnisse ausgerichteten Überprüfung – wie beispielsweise einer Analyse gemäß der 50-Prozent-Regel der OFAC – schränkte seine Fähigkeit ein, verborgene Sanktionsrisiken zu erkennen.
4. Mustererkennung über Transaktionen hinweg, um festzustellen, wann sich wiederkehrende Warnungen zu einem Trend entwickeln
Das OFAC führte zahlreiche Warnsignale während der gesamten Dauer der Geschäftsbeziehung an, darunter Vorwürfe Dritter, Unregelmäßigkeiten bei Schiffen, fragwürdige Unterlagen, Zahlungsstörungen und ungewöhnlich niedrige Preise. Die Unfähigkeit, auf diese Indikatoren zu reagieren, deutet auf Mängel beim zentralisierten Warnungsmanagement, bei der transaktionsübergreifenden Überwachung, bei der kontinuierlichen erneuten Überprüfung sowie beim unternehmensweiten Berichtswesen hin. Infolgedessen wurde verhindert, dass sich wiederkehrende Warnsignale zu einem Risikoprofil summierten, das weitere Untersuchungen ausgelöst oder künftige Transaktionen gestoppt hätte.
Warum das Salesforce-Screening zum Schlüssel für die Verringerung des Sanktionsrisikos geworden ist
Die im Rahmen der OFAC-Durchsetzungsmaßnahme festgestellten Lücken hängen vom Zugriff auf operative Geschäftsdaten ab. Um wirksam zu sein, müssen sie zudem Einfluss auf geschäftliche Entscheidungen nehmen, und zwar genau dort, wo diese getroffen werden.
In Unternehmenssystemen wie Salesforce sind diese Daten und Entscheidungen bereits vorhanden. In Salesforce werden Interessenten zu Kunden, Lieferanten werden aufgenommen, Partnerbeziehungen werden verwaltet, Adressen werden gepflegt, Transaktionen werden genehmigt und geschäftliche Aktivitäten werden abgewickelt. Daher enthält das System häufig den betrieblichen Kontext, der erforderlich ist, um zu entscheiden, ob ein potenzielles Sanktionsrisiko untersucht, eskaliert oder blockiert werden sollte.
Wenn Compliance-Informationen nicht mit Kundendaten und Prozessen verknüpft sind, entstehen problematische Situationen:
- Vertriebsteams können bereits vor der Durchführung von Compliance-Prüfungen Maßnahmen in Bezug auf risikobehaftete Kundenkonten ergreifen.
- Bestehende Kunden werden nach der anfänglichen Überprüfung häufig nicht weiter überprüft.
- Die Überprüfung erfolgt ohne Durchsetzung; die Lösung hängt eher von manuellen Weiterleitungen als von automatisierten Kontrollen ab.
- Manuelle Prozesse führen zu einer eingeschränkten Transparenz, was es erschwert, Risiken über verbundene Unternehmen und Transaktionen hinweg abzubilden.
Compliance kann das Unternehmen nicht schützen, wenn sie erst dann zum Tragen kommt, wenn der Geschäftsvorgang bereits in die Phase des Angebots, des Vertrags, der Bestellung oder der Zahlung übergegangen ist. Da die Aufsichtsbehörden zunehmend darauf achten, wie Unternehmen Sanktionsrisiken identifizieren und darauf reagieren, wird die Fähigkeit, Compliance-Kontrollen direkt in Geschäftsprozesse zu integrieren, ebenso wichtig wie die Überprüfung selbst. Um diesen Anforderungen gerecht zu werden, muss die Sanktionsprüfung von Salesforce robust genug sein, um Warnsignale zu erkennen, miteinander in Verbindung zu bringen und entsprechend zu reagieren.
Wie eine integrierte Sanktionsprüfung in Salesforce Verstöße gegen die OFAC-Vorschriften verhindert
Die Compliance-Fähigkeit zeigt sich darin, wie eine Organisation mit Unklarheiten und zunehmenden Risiken umgeht, denn bevor es zu einem Verstoß gegen Sanktionen kommt, liegt häufig ein Versagen bei der Umsetzung vor. In stark regulierten Branchen wie Energie, Rohstoffe, Logistik, Seehandel und Infrastruktur treten Sanktionsrisiken selten als einzelner, offensichtlicher Treffer auf einer Beobachtungsliste auf. Wie in diesem Fall zeigte sich das Risiko durch Schattennetzwerke, Unstimmigkeiten in Dokumenten, Reexport-Drehkreuze und Geschäfte, die zu gut schienen, um sie in Frage zu stellen.
Ein automatisierter Workflow zur weltweiten Sanktionsprüfung innerhalb von Salesforce hätte für den Energiebereich des Unternehmens – und für Organisationen, die vor ähnlichen Herausforderungen stehen – zu einem anderen Compliance-Ergebnis führen können, indem er ihnen dabei geholfen hätte, Risiken zu identifizieren, konsequent darauf zu reagieren und Compliance-Entscheidungen anhand eines lückenlosen Prüfpfads nachzuweisen.
Abbildung 3. Funktionen der Salesforce-Software zur Überprüfung von Sanktionen
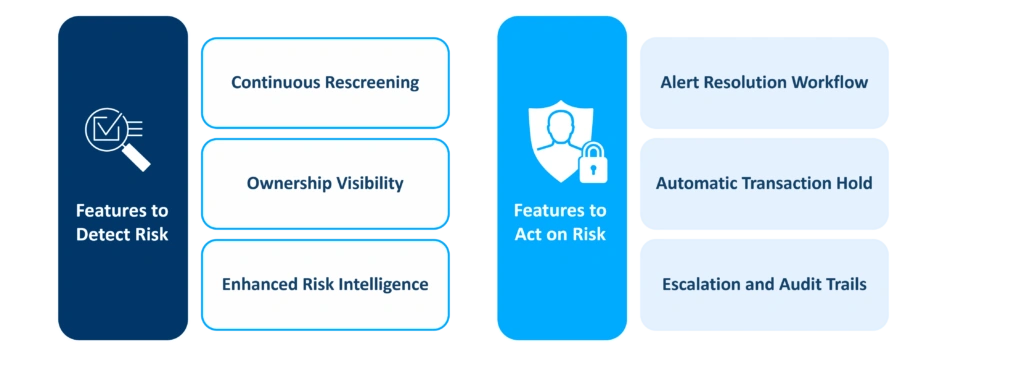
Entscheidende Kompetenzen, die den Unterschied ausmachen:
1. Automatisierte Überprüfung hinsichtlich OFAC- und globaler Sanktionen
Eine fortschrittliche Lösung bietet die nötige Bandbreite, um Kunden, Lieferanten, Partner, Vermittler, Schiffe, Banken und andere relevante Parteien bei der Kundenaufnahme, der Anlage von Datensätzen und Geschäftsmöglichkeiten, der Angebotsgenehmigung, der Vertragsprüfung und der Auftragserteilung zu überprüfen. In diesem Fall hätte ein umfassenderer Überprüfungsumfang dazu beigetragen, alle mit der Transaktion verbundenen Unternehmen und Sendungen zu bewerten, anstatt sich ausschließlich auf namentlich genannte Unternehmen und Dokumente zu stützen.
2. Kontinuierliche Überwachung bestehender Kunden und Lieferanten
Moderne Compliance-Lösungen lassen sich so konfigurieren, dass Salesforce-Datensätze automatisch erneut überprüft werden, wenn sich Listen ändern, Transaktionsdetails aktualisiert werden oder neue Risikoindikatoren auftreten. Dies wäre von Bedeutung gewesen, wenn wiederholte Lieferungen und Zahlungen fortgesetzt worden wären, obwohl im Laufe der Geschäftsbeziehung zusätzliche Warnsignale aufgetreten sind.
3. Analyse der Eigentumsverhältnisse und Verbindungen von sanktionierten Parteien
Über öffentlich zugängliche Sanktionslisten hinaus bieten führende integrierte Lösungen eigentumsbezogene Screening-Inhalte, um die Einhaltung der OFAC-50-Prozent-Regel, der BIS-Beschränkungen für 50-Prozent-Beteiligungen sowie der EU-Grundsätze zu Eigentum und Kontrolle sicherzustellen. Diese spezialisierten Datensätze werden von Anbietern von Compliance-Informationen gepflegt und tragen dazu bei, indirekte Risiken aufzudecken, die bei herkömmlichen Screenings übersehen werden können. In diesem Fall hätten solche Daten die früheren Verbindungen des Vermittlers zu Handelsaktivitäten mit Bezug zum Iran aufdecken und die Beziehung zur weiteren Überprüfung kennzeichnen können.
4. Verbesserte Risikoanalyse für Hochrisikosektoren
Der Energie- und Seehandel birgt das Risiko der Sanktionsumgehung, da Rohstoffe umgeleitet, deren Herkunft falsch angegeben, Schiffsbewegungen verschleiert und Lieferketten durch verbundene Personen getarnt werden können. Das Salesforce-Screening umfasst geografische Daten, maritime Datensätze, negative Medienberichte, PEP-Daten und weitere Bedrohungsindikatoren. In diesem Fall hätten diese Kontrollmaßnahmen die Warnsignale für eine vorrangige Überprüfung verstärken können.
5. Workflow-basierte Bewertung von Warnmeldungen
Meldungen können automatisch an Compliance-Teams weitergeleitet werden, wobei die Zuständigkeit für den jeweiligen Fall, die Risikobewertung, die erforderlichen Nachweise, Eskalationswege und Abwicklungsabläufe klar festgelegt sind. Im Rahmen der OFAC-Durchsetzungsmaßnahme hätte diese Funktion eine strukturierte Vorgehensweise geboten, um wiederholt auftretende Bedenken zu bündeln und zu verwalten.
6. Datensatz gesperrt – Überprüfung steht noch aus
Hochleistungsfähige integrierte Screening-Lösungen verfügen über konfigurierbare Kontrollmechanismen, um gefährliche Aktivitäten zu unterbinden, bis die Compliance-Abteilung diese freigibt. Das System sollte verhindern, dass Nutzer ungeklärte Sanktionswarnungen umgehen oder Transaktionen durch manuelle Umgehungsmaßnahmen vorantreiben. Diese Funktion behebt direkt den Mangel im Durchsetzungsfall: Die Transaktionen wurden fortgesetzt, obwohl mehrere Warnzeichen eine Unterbrechung hätten auslösen müssen.
7. Detaillierte Berichterstellung und Prüfpfade
Mit in Salesforce integrierten Screening-Lösungen lassen sich alle Screening-Ergebnisse, Eskalationen, Entscheidungen, Genehmigungen und Ausnahmegenehmigungen problemlos erfassen. Dadurch entstehen die erforderlichen Nachweise, um zu belegen, dass das Unternehmen angemessene Maßnahmen ergriffen hat. In einem Szenario mit wiederkehrenden Transaktionen hilft die Berichterstattung der Unternehmensleitung dabei, zu erkennen, wann einzelne Warnmeldungen zu einem systemischen Risikomuster werden. Die Dokumentation erfolgt zudem im Einklang mit den Melde- und Aufbewahrungspflichten der OFAC.
Zusammen machen diese Salesforce-Kontrollen zur Überprüfung von Sanktionen die Einhaltung von Vorschriften zu einem durchsetzbaren Arbeitsablauf, der den gesamten Geschäftslebenszyklus abdeckt.
Was wirksame OFAC-Compliance-Programme für weltweit tätige Organisationen erfordern
Der Fall verdeutlicht zudem mehrere operative Vorgehensweisen, die globale Organisationen umsetzen sollten, auch wenn sie keine Screening-Lösungen von Salesforce nutzen:
- Schulen Sie Ihre Teams in Bezug auf die Zuständigkeit bei US-Sanktionen und die Haftung aufgrund von „Verursachung“. Unternehmen mit Sitz außerhalb der USA unterschätzen häufig, wie schnell die Zuständigkeit der OFAC greifen kann, wenn verbotene Transaktionen US-Dollar und US-amerikanische Unternehmen betreffen.
- Führen Sie Aufklärungsprogramme zur Vermeidung von Sanktionsverstößen fort. Helfen Sie den Mitarbeitern, Ausweichmanöver zu erkennen.
- Führen Sie branchenspezifische Kontrollmaßnahmen ein. Die Richtlinien sollten auf sensible Sektoren wie den Seehandel zugeschnitten sein.
- Legen Sie verbindliche Eskalationskriterien fest. Bestimmte Kombinationen von Warnsignalen sollten Transaktionen automatisch unterbrechen, anstatt es den Geschäftsteams zu überlassen, von Fall zu Fall zu entscheiden.
- Es sollten klare Befugnisse zur Aussetzung von Transaktionen festgelegt werden. Compliance-Teams sollten befugt sein, Transaktionen zu stoppen, wenn Bedenken nicht umgehend ausgeräumt werden können. Es sollte funktionsübergreifend Klarheit darüber herrschen, wer für die Meldung und Klärung von Sanktionsfragen zuständig ist.
- Fördern Sie eine Kultur der kritischen Hinterfragung. Die Mitarbeiter sollten dazu ermutigt werden, Transaktionen zu hinterfragen, die wirtschaftlich unplausibel erscheinen, selbst wenn die Unterlagen auf den ersten Blick gültig wirken.
- Fördern Sie eine evidenzbasierte Entscheidungsfindung. Halten Sie fest, was geprüft wurde, warum die Entscheidung getroffen wurde und welche Auflagen erteilt wurden.
- Führen Sie regelmäßige Programmtests durch. Die Kontrollmechanismen sollten anhand realistischer Szenarien getestet werden, um sicherzustellen, dass die operative Umsetzung wirksam ist. Auch bestehende Vertragspartner sollten regelmäßig überprüft werden.
- Halten Sie sich über regulatorische Standards und bewährte Verfahren auf dem Laufenden. Nutzen Sie Branchenveranstaltungen, Webinare und Informationsressourcen, die von Anbietern von Trade-Compliance-Lösungen sowie von Berufsverbänden bereitgestellt werden.
Minimieren Sie Risiken bei geschäftlichen Entscheidungen mit dem Descartes Salesforce Sanctions Screening
Der OFAC-Durchsetzungsfall in Höhe von 275 Millionen US-Dollar ist das jüngste Beispiel dafür, dass Verstöße gegen Sanktionsvorschriften häufig in der Zeitspanne zwischen der Aufdeckung und der Entscheidung auftreten.
Die Sanktionsprüfungslösung von Descartes für Salesforce unterstützt Unternehmen dabei, diese Lücke zu schließen. Unsere globale Software zur Einhaltung von Sanktionsvorschriften bietet Teams die Möglichkeit, verborgene Risiken zu erkennen, die Befugnis, Geschäfte zu stoppen, bevor sie fortgesetzt werden, sowie die risikobasierten Kontrollmechanismen, die erforderlich sind, um zu verhindern, dass risikoreiche Transaktionen wie gewöhnliche Geschäfte behandelt werden.
Vereinbaren Sie eine Demo, um zu erfahren, wie die OFAC-Compliance-Lösungen und umfassenden Risikomanagement-Lösungen von Descartes das Sanktionsrisiko in Ihrem Seehandel und Ihren Zahlungsströmen direkt in Salesforce verringern können.
Erfahren Sie auf G2, einer unabhängigen Online-Bewertungsplattform für Unternehmenssoftware, was unsere Kunden über „Descartes Denied Party Screening“ sagen. Darüber hinaus können Sie diesen unverzichtbaren Leitfaden zum Thema „Denied Party Screening“ lesen, der Ihnen bei der Auswahl einer Lösung hilft, die Ihren Anforderungen entspricht.